Критическая уязвимость обнаружена в зарядных станциях для электромобилей
Израильские исследователи обнаружили критическую уязвимость в зарядных станциях для электромобилей производства словенской компании Etrel. Производитель уже выпустил необходимые патчи безопасности.
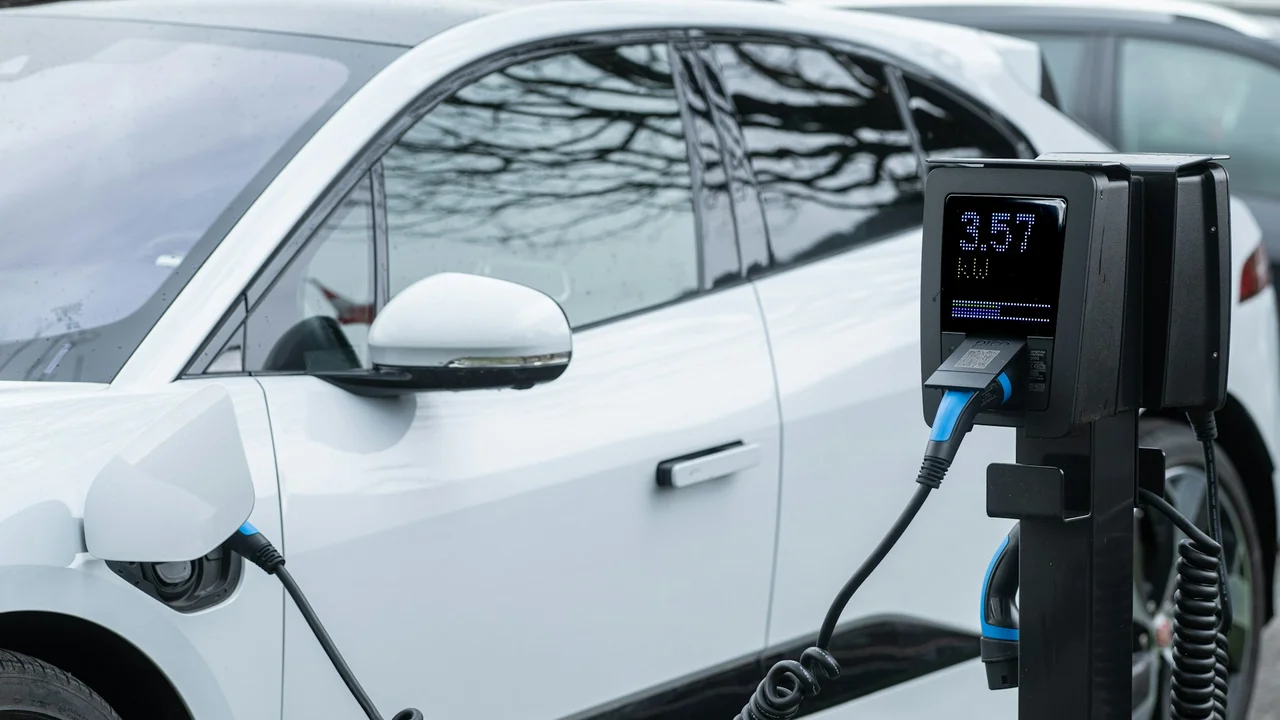
Зарядные станции для электромобилей стремительно становятся востребованной мишенью для кибератак. Серьезная уязвимость безопасности, обнаруженная в зарядных системах международного производителя, демонстрирует потенциальные риски удаленного захвата контроля над устройствами.
Обнаружил уязвимость Нир Иехошуа, исследователь безопасности из израильской киберкомпании Force Majeure. Он выявил брешь в зарядных станциях модели INCH производства словенской компании Etrel, поставляющей решения для электротранспорта по всему миру. По словам исследователя, данный случай наглядно иллюстрирует возрастающие угрозы для зарядной инфраструктуры на фоне массового перехода на электромобили.
Проблема заключается в использовании неудаляемого пароля по умолчанию, заложенного в систему управления станции. Если интерфейс администрирования доступен из сети, злоумышленник может подключиться к системе с правами администратора без необходимости проведения сложных хакерских атак. Получив доступ, атакующий способен просматривать и изменять системные настройки, а также перехватывать данные для связи с центральным сервером.
Масштаб деятельности производителя придает инциденту особую значимость. Согласно отчетам Etrel, технологии компании применяются более чем в 40 странах. Иехошуа отметил, что станции компании установлены на более чем 200 публичных площадках в Лондоне, в филиалах банков в Саудовской Аравии и в рамках крупных проектов в Северной Америке. Тем не менее, это не означает, что абсолютно все установленные устройства уязвимы.
Уязвимость, получившая идентификатор CVE-2026-112354, была официально обнародована во вторник, 3 ноября. Ей присвоен критический уровень опасности 9,8 из 10 по шкале CVSS v3.1. В официальном реестре уязвимостей в качестве первооткрывателей указаны Нир Иехошуа и компания Force Majeure.
Несмотря на критический характер находки, исследователь подчеркнул, что уровень риска зависит от конкретной модели, версии прошивки и сетевой доступности интерфейса. Словенский производитель оперативно устранил проблему, выпустив исправления в версиях прошивки 7.1.2 и 8.0.1. Владельцам затронутого оборудования необходимо срочно обновить системы.
Иехошуа высоко оценил реакцию компании, отметив профессионализм Etrel и скорость выпуска патча. По его мнению, данный инцидент может стать началом масштабной тенденции, при которой хакеры начнут активнее атаковать зарядную инфраструктуру.